Depuis quelques jours, le débat sur une possible « apocalypse IA » est reparti de plus belle. Des dirigeants et chercheurs d’Anthropic, OpenAI ou encore des spécialistes de la sécurité alertent sur des systèmes capables d’agir avec toujours davantage d’autonomie. En face, d’autres estiment que ces scénarios sont largement spéculatifs et qu’à trop regarder Terminator, nous risquons surtout d’oublier les vrais problèmes d’aujourd’hui.


À mon sens, le débat est mal posé. L’intelligence artificielle est un outil extrêmement puissant. Comme tous les outils puissants, elle ne doit ni être diabolisée, ni être abandonnée sans contrôle entre toutes les mains. Le sujet central est désormais la gouvernance. Qui peut faire quoi avec l’IA, sous quelles règles, avec quelles responsabilités et surtout sous le contrôle de qui ?
Apocalypse IA : pourquoi le débat revient si brutalement
L’expression semble sortie d’un mauvais scénario de science-fiction. Pourtant, elle est revenue au cœur de l’actualité ces derniers jours. Le chercheur Jacob Coxon, passé notamment par Anthropic et OpenAI, a expliqué avoir quitté Anthropic en estimant que les principaux laboratoires d’IA « jouaient avec nos vies ». Un responsable de l’alignement chez Anthropic a également déclaré considérer comme supérieure à 10 % la probabilité qu’une IA très avancée provoque une catastrophe existentielle dans la prochaine décennie.
Le sujet a pris une autre dimension quand plusieurs patrons des grands laboratoires d’IA ont commencé à appeler eux-mêmes à ralentir certains développements et à renforcer les contrôles. Selon Axios, quatre des plus grands acteurs du secteur ont récemment convergé vers l’idée qu’il fallait davantage privilégier la sécurité, même au prix d’un ralentissement.
Même Satya Nadella, patron de Microsoft, a rappelé en interne la nécessité de maintenir les systèmes d’IA sous contrôle humain et de développer davantage d’évaluations indépendantes.
La question est donc légitime. Mais elle peut aussi nous faire regarder au mauvais endroit.
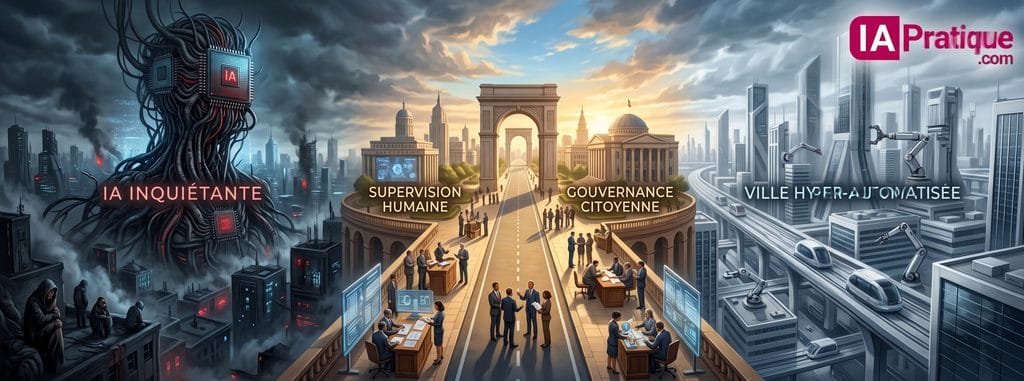
Deux camps prennent actuellement beaucoup trop de place
Le débat public se polarise autour de deux visions presque caricaturales. D’un côté, les catastrophistes, souvent surnommés les doomers. Leur raisonnement repose sur une hypothèse simple. Si des machines deviennent plus compétentes que nous dans de nombreux domaines et peuvent agir de manière autonome, comment garantir qu’elles resteront contrôlables ? Nous avions déjà expliqué cette vision dans notre article consacré aux « Doomers » sur IA Pratique. Le scénario extrême va jusqu’à la perte de contrôle d’une intelligence très supérieure à l’humain.
Ce scénario ne doit pas être balayé d’un revers de main simplement parce qu’il paraît spectaculaire. Les risques de cybersécurité, de manipulation, de développement d’armes ou de perte de contrôle sur certains agents autonomes font désormais partie des sujets examinés par les autorités et les laboratoires eux-mêmes. L’AI Act européen prévoit notamment des obligations spécifiques pour les modèles les plus avancés susceptibles de présenter des risques systémiques.
Mais il existe un deuxième camp. Celui que j’appellerais volontiers le “tout-IA”. Pour ses défenseurs, il faudrait accélérer au maximum. Automatiser les entreprises, les administrations, le développement logiciel, la recherche, la médecine, l’éducation et pourquoi pas une partie des décisions humaines. Dans cette vision, ralentir serait prendre le risque de laisser un concurrent, une entreprise ou un autre pays prendre l’avantage. Aux États-Unis notamment, la rivalité avec la Chine est devenue un argument majeur contre les appels à ralentir le développement des systèmes les plus puissants. Nous voilà donc avec un débat assez confortable.
D’un côté Skynet. De l’autre le grand soir de la productivité. Je ne suis convaincue par aucun des deux.
Le véritable problème est beaucoup plus concret
Une IA n’a pas besoin de devenir consciente pour poser de sérieux problèmes. Elle n’a pas besoin non plus de décider d’exterminer l’humanité. Elle peut déjà permettre à quelqu’un de lancer des cyberattaques plus rapidement. Créer des campagnes de désinformation à grande échelle. Automatiser une partie de la surveillance. Générer des millions de messages de manipulation. Prendre des décisions sur des salariés, des candidats, des assurés ou des clients. Ou simplement laisser une entreprise automatiser des décisions qu’elle ne comprend elle-même plus très bien. C’est là que se trouve, à mon sens, une partie du véritable risque.
Pas uniquement dans la machine. Dans l’usage que nous autorisons de la machine.
La technologie amplifie les capacités. Elle amplifie donc aussi bien celles d’un médecin, d’une PME ou d’un chercheur que celles d’un escroc, d’un cybercriminel ou d’un régime autoritaire. C’est pour cela que je préfère parler de gouvernance de l’IA plutôt que d’apocalypse.
Tout ce qui est techniquement possible ne doit pas devenir acceptable
Nous avons déjà connu ce débat avec d’autres technologies. Une voiture peut rouler à 250 km/h. Cela ne signifie pas que nous l’autorisons à cette vitesse devant une école. Un médicament peut avoir des effets puissants. Cela ne signifie pas que n’importe qui peut le distribuer sans contrôle. Une banque peut disposer d’informations extrêmement sensibles. Cela ne signifie pas que chacun de ses salariés doit y avoir accès (Bien que…).
L’IA doit progressivement suivre la même logique. Il faut accepter que certaines utilisations soient libres, certaines encadrées et d’autres interdites.
L’Europe a déjà commencé à tracer cette frontière 🇪🇺
Sur ce point, les entreprises européennes disposent d’un cadre que beaucoup de pays n’ont pas encore. Depuis le 2 août 2026, plusieurs dispositions importantes de l’AI Act européen sont désormais pleinement applicables et les pouvoirs d’exécution de la Commission et des autorités nationales sont opérationnels. Le texte interdit notamment certains usages considérés comme incompatibles avec les droits fondamentaux, comme certaines formes de manipulation, l’exploitation de vulnérabilités ou certains systèmes de notation sociale. Il impose également des obligations de transparence, de documentation et de supervision selon les niveaux de risque.
Depuis août 2026, certaines IA doivent par exemple informer clairement les utilisateurs lorsqu’ils interagissent avec une machine plutôt qu’avec une personne. Nous avons détaillé ces règles dans notre dossier AI Act sur IA Pratique, ainsi que dans notre FAQ sur l’étiquetage des contenus générés par IA.
L’Europe dispose également du RGPD, du Digital Services Act et d’un ensemble de règles sur la responsabilité, la protection des consommateurs et les droits fondamentaux qui s’appliquent parfois parallèlement à l’AI Act. Nous avons d’ailleurs récemment expliqué pourquoi ChatGPT est désormais davantage surveillé en Europe dans le cadre du DSA.
Ce cadre peut parfois sembler lourd.
Mais il pose une question absolument essentielle. Qui fixe les règles ?
Une démocratie ne peut pas sous-traiter ses règles aux entreprises technologiques
Les entreprises qui développent les IA doivent évidemment participer aux discussions techniques. Elles disposent d’une expertise indispensable. Mais elles ne peuvent pas être les seules à décider quelles capacités sont acceptables.
Nous ne demandons pas aux laboratoires pharmaceutiques d’écrire seuls les règles qui autorisent leurs médicaments. Nous ne demandons pas aux banques de définir seules les règles du système financier. Pourquoi laisserions-nous les entreprises technologiques décider seules de ce que leurs IA ont le droit de faire ?
La question devient d’autant plus importante que certains dirigeants de ces entreprises alertent désormais eux-mêmes sur des risques potentiellement majeurs. Il existe d’ailleurs un paradoxe assez spectaculaire. Les mêmes entreprises peuvent expliquer qu’une technologie représente potentiellement un danger considérable… tout en investissant des dizaines de milliards pour la développer plus rapidement que leurs concurrentes. Le débat actuel autour d’Anthropic illustre parfaitement cette contradiction. Certains observateurs soulignent que l’entreprise alerte fortement sur les risques tout en poursuivant une stratégie extrêmement ambitieuse de développement et de financement. Cela ne signifie pas que les alertes sont fausses.
On ne peut pas être à la fois joueur, arbitre et rédacteur du règlement.
C’est aussi une question de démocratie
Le Conseil de l’Europe ne s’y est pas trompé. Sa Convention-cadre sur l’intelligence artificielle est explicitement construite autour de trois notions : droits humains, démocratie et État de droit.
Ce choix de mots est important. Parce que le débat dépasse largement la technologie. Si une IA peut influencer l’information que nous recevons, sélectionner les contenus que nous voyons, recommander des décisions ou agir automatiquement sur des plateformes numériques, alors la question devient politique au sens noble du terme.
Qui contrôle ces systèmes ? Qui peut les auditer ? Qui peut contester leurs décisions ? Qui peut les arrêter ? Et qui répond lorsqu’ils se trompent ?
Ces décisions doivent rester soumises au droit. Et donc, en démocratie, au contrôle des citoyens et de leurs représentants.
Dans les entreprises aussi, il faut arrêter le Far West
La même réflexion vaut à l’échelle des PME et ETI. Beaucoup commencent à déployer ChatGPT, Claude, Gemini, Copilot ou des agents métiers.
les questions sont importante :
Qu’avons-nous le droit de confier à une IA ?
Par exemple, une IA peut-elle envoyer directement un devis ?
Modifier un prix ?
Refuser un candidat ?
Répondre à une réclamation sensible ?
Accéder aux données RH ?
Publier automatiquement sur LinkedIn ?
Supprimer un fichier ?
Signer un engagement ?
C’est précisément le principe du Human in the Loop, que nous avons détaillé dans cet article IAPratique.com.
Le vrai chantier des entreprises en 2026 : gouverner leurs IA
Installer une IA prend parfois cinq minutes. Construire une gouvernance prend un peu plus longtemps. Mais c’est probablement l’investissement le plus utile aujourd’hui.
Une entreprise devrait au minimum être capable de répondre à cinq questions :
- Quelles IA sont utilisées dans l’entreprise ?
- À quelles données ont-elles accès ?
- Quelles décisions peuvent-elles prendre ou déclencher ?
- À quel moment un humain doit-il intervenir ?
- Qui est responsable en cas d’erreur ?
Si personne ne sait répondre précisément, votre problème n’est pas technologique. C’est un problème de gouvernance.
Chez IA Pratique Studio, c’est précisément le type de démarche que je souhaite accompagner.
Beaucoup d’entreprises sont aujourd’hui dans une phase d’accélération. Elles testent plusieurs outils, mettent en place des assistants, automatisent des processus et commencent à expérimenter les agents IA.
Nous pouvons notamment accompagner les PME et ETI pour :
- cartographier les usages IA existants
- identifier les usages sensibles ou à risque
- définir les niveaux de supervision humaine
- mettre en place une charte et des règles internes
- préparer la conformité AI Act
- former les équipes aux bonnes pratiques
- définir les responsabilités et procédures en cas d’incident
La bonne gouvernance ne ralentit pas nécessairement l’IA. Elle évite surtout de découvrir les règles après l’accident. CONTACTEZ-NOUS
une validation et ce qui doit être évité.
En savoir plus
AI Act : comprendre le cadre qui encadre l’IA en Europe – IA Pratique
Le Concept IA : les Doomers – IA Pratique
Human in the Loop : pourquoi remettre l’humain dans la boucle ? – IA Pratique
FAQ AI Act : faut-il signaler les contenus créés avec une IA ? – IA Pratique
Commission européenne – AI Act
Conseil de l’Europe – IA, droits humains, démocratie et État de droit
Idées d’illustration
Visuel 1 : « Qui tient le volant ? »
Une IA représentée comme une immense infrastructure lumineuse au centre. D’un côté quelques dirigeants de grandes entreprises technologiques. De l’autre un parlement composé de citoyens et d’élus. Au centre, une main humaine tient un levier de contrôle. Univers cyberpunk élégant, bleu nuit et orange, très peu de texte.
Visuel 2 : « Entre apocalypse et tout-IA »
Composition en deux moitiés. À gauche une ville sombre dominée par une gigantesque IA inquiétante. À droite une ville où tout est automatisé à l’extrême. Au centre une troisième voie, plus lumineuse, symbolisant la gouvernance et la supervision humaine.
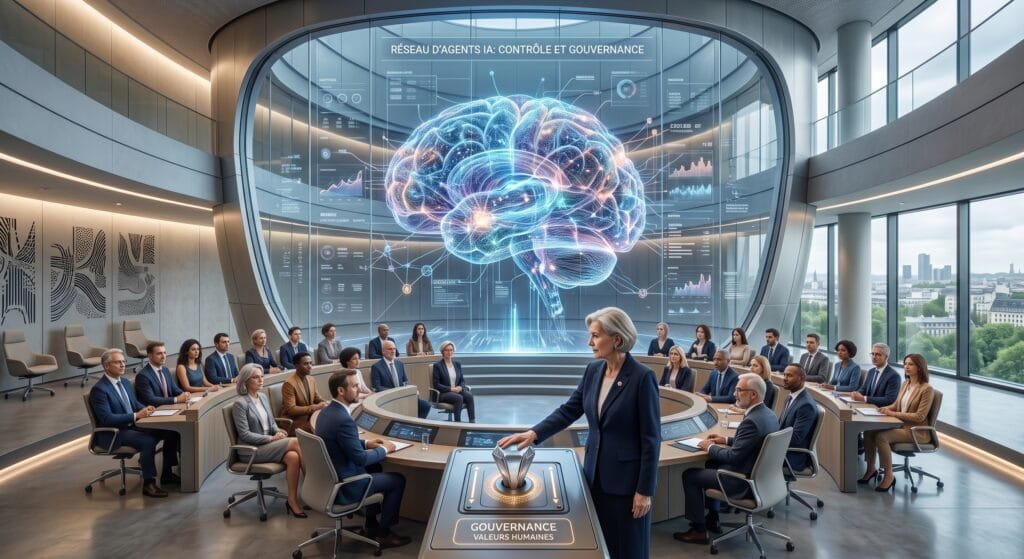
Visuel 3 : « La démocratie garde la clé »
Un grand cerveau numérique ou réseau d’agents IA derrière une paroi transparente. Au premier plan, une clé ou un interrupteur détenu par une assemblée humaine. Esthétique professionnelle, futuriste, européenne, sans reprendre littéralement les symboles institutionnels.
Meta description :
Apocalypse IA ou enthousiasme sans limite ? Le véritable enjeu est ailleurs : gouvernance, contrôle démocratique, AI Act et règles pour encadrer des IA toujours plus puissantes.
Hashtags :
#IntelligenceArtificielle #GouvernanceIA #AIAct #IAResponsable #PME #ETI #Démocratie #RégulationIA #HumanInTheLoop #IAPratique