L’IA ne sert plus seulement à rédiger le mail de phishing. Elle peut désormais participer à une grande partie de l’attaque. Dans un rapport publié le 10 septembre 2026, Anthropic décrit plusieurs opérations dans lesquelles Claude a été détourné pour des cyberattaques, de l’espionnage, de la surveillance ou des campagnes d’influence. Un document à prendre au sérieux, mais aussi avec un peu de recul puisqu’il repose sur les cas détectés par Anthropic sur ses propres modèles. Nous revenons sur les principaux enseignements ici, avant une analyse plus complète dans le podcast IAPratique.com.


🤖 De l’assistant à « l’orchestrateur »
C’est probablement le message le plus important des 154 pages du rapport. Anthropic estime que certains attaquants ne se servent plus simplement de l’IA pour obtenir du code ou des conseils techniques. Dans plusieurs opérations étudiées, des systèmes intégrant Claude ont participé directement à différentes étapes d’une attaque, comme la reconnaissance des cibles, l’exploitation de vulnérabilités, le traitement de données volées ou encore l’adaptation des outils utilisés.Cette évolution prolonge un phénomène qu’Anthropic avait déjà documenté en novembre 2025 avec une campagne de cyberespionnage fortement automatisée.
Pour comprendre cette évolution, voir aussi notre article sur le [Computer Use d’IA Pratique]. Le Concept IA : Computer Use
🕵️ Cyberespionnage : moins de personnes peuvent faire davantage
Anthropic décrit notamment une opération attribuée à un acteur lié au cyberespionnage russe. Selon le rapport, l’IA a été utilisée pour automatiser une partie de la recherche de cibles, du phishing, du maintien de l’accès aux systèmes compromis et de l’exploitation des informations récupérées. Plus de 20 organisations apparaissaient parmi les cibles identifiées, principalement dans les secteurs gouvernementaux, diplomatiques et de la défense.
Dans certaines situations, lorsque des outils malveillants étaient détectés par des solutions de sécurité, des agents IA pouvaient aider à les modifier et à les reconstruire afin de contourner les nouvelles détections. Jusqu’ici, détecter une attaque permettait souvent de ralentir l’attaquant. Avec des systèmes capables d’adapter rapidement leurs outils, cette fenêtre de répit pourrait se réduire.
💻 Le « vibe hacking » arrive
Le rapport contient également un terme qui mérite probablement son propre Concept IA sur IA Pratique : le vibe hacking.
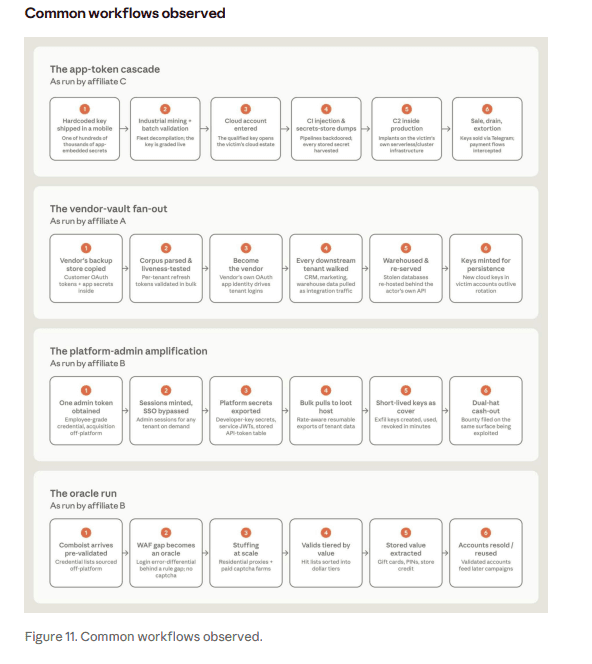
Le principe ressemble au vibe coding. L’utilisateur ne maîtrise pas nécessairement tous les détails techniques. Il indique simplement un objectif à l’IA, par exemple explorer un environnement ou récupérer certaines données, puis laisse le système générer et exécuter les étapes nécessaires. Anthropic décrit notamment des opérations associées à des individus soupçonnés d’être liés au collectif ShinyHunters. Un opérateur francophone aurait ainsi mis en place une infrastructure capable d’analyser 1,8 million d’applications Android à la recherche d’identifiants ou de secrets exposés. Dans une autre compromission, des agents IA auraient effectué l’essentiel du travail permettant de récupérer plus de 2 100 ensembles de jetons Azure AD, concernant plus de 40 environnements d’entreprise, en environ 34 heures.
📰 L’IA peut aussi devenir une petite rédaction de propagande
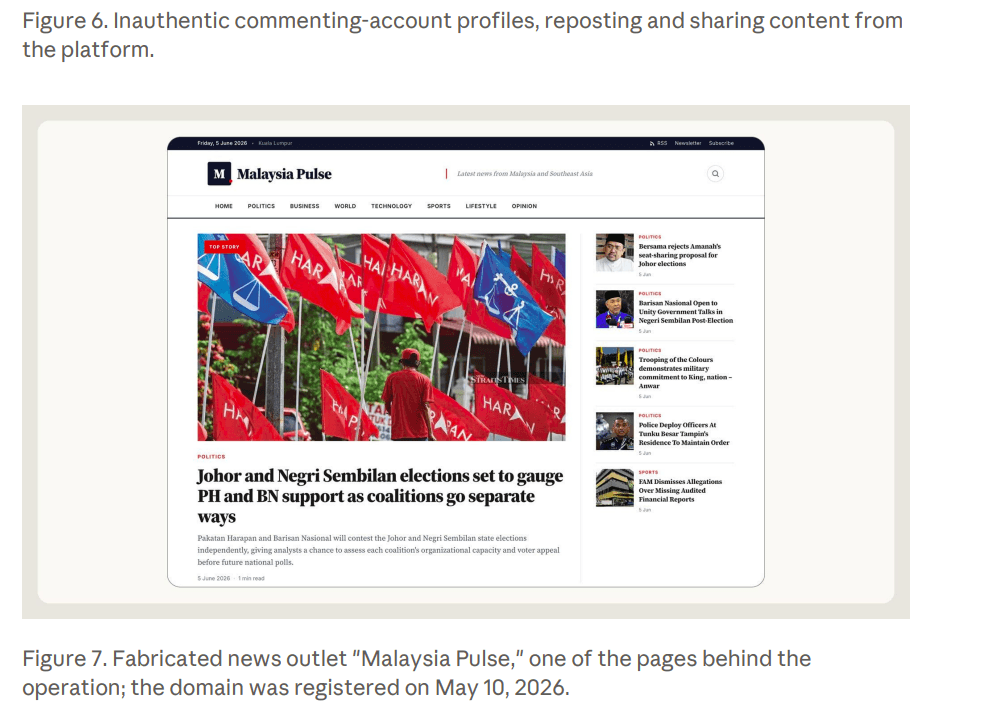
La cybersécurité n’est qu’une partie du rapport. Anthropic décrit également des opérations d’influence utilisant Claude pour produire ou réécrire massivement des contenus politiques. Dans un cas, environ 70 faux sites d’information auraient été reliés à une même opération. Le réseau aurait publié au moins 8 913 articles dans une vingtaine de langues.
Les outils IA servaient à créer des articles, réécrire des contenus de médias existants avec un angle politique différent et fabriquer de faux journalistes. Produire beaucoup ne signifie pas forcément convaincre beaucoup. Anthropic indique que cette opération a généré peu d’engagement observable auprès de véritables audiences. Voilà qui relativise un peu la vision de gigantesques armées de bots capables de retourner l’opinion publique en trois prompts.
👁️ La surveillance assistée par IA est peut-être encore plus préoccupante
Anthropic affirme également avoir bloqué plusieurs opérations liées à la surveillance provenant notamment de Chine, d’Iran et d’Afrique de l’Ouest. Dans l’un des exemples les plus frappants, un consultant travaillant pour les autorités maliennes aurait utilisé Claude pour concevoir une plateforme capable d’intercepter des communications provenant des différents opérateurs mobiles du pays. Dans d’autres cas, des acteurs ont fait analyser massivement des contenus issus des réseaux sociaux afin d’identifier des personnes, leur localisation ou leurs opinions politiques. Le rapport décrit même une organisation chinoise dont une unité auparavant composée de plusieurs équipes aurait été réduite à un bureau utilisant l’IA pour produire des milliers d’enquêtes par mois.
⚠️ Ce rapport ne signifie pas que « Claude est dangereux »
Anthropic documente ici les mésusages qu’il a détectés et bloqués sur sa propre plateforme. Le rapport ne permet donc pas de mesurer la fréquence de ces pratiques dans l’ensemble de l’écosystème IA. L’entreprise indique d’ailleurs avoir suspendu les comptes concernés, renforcé ses systèmes de détection et partagé certaines informations avec les autorités ou d’autres acteurs du secteur.
OpenAI, Google, Microsoft ou les fournisseurs de modèles open weight sont confrontés au même dilemme : les capacités permettant de rechercher des vulnérabilités, coder ou automatiser un ordinateur peuvent servir aussi bien les défenseurs que les attaquants.
🏢 Ce que les PME doivent en retenir
Pour les entreprises, l’enseignement est assez simple : l’IA augmente aussi la productivité des attaquants. Cela rend encore plus importantes quelques mesures finalement très classiques : limiter les droits d’accès, protéger les clés API, imposer une authentification forte, surveiller les accès anormaux et éviter d’accorder à un agent IA davantage de permissions qu’il n’en a réellement besoin. C’est particulièrement vrai avec les agents capables d’utiliser directement des logiciels ou un ordinateur.
Sur IAPratique.com, nous avions déjà résumé cette règle de bon sens : lorsque plusieurs solutions existent, mieux vaut privilégier un accès limité et structuré plutôt que de donner à l’IA les clés de toute la maison.
🎧 À écouter dans le podcast IA Pratique
Nous revenons plus en détail dans le podcast IAPratique sur ce que ces exemples changent réellement pour les entreprises et sur les limites à garder en tête lorsque l’on interprète ce type de rapport produit par un éditeur de modèles.
Ils l’utilisent déjà. La question est désormais de savoir à quelle vitesse les défenseurs apprendront à en faire autant.
En savoir plus
Anthropic : rapport précédent sur les détournements de Claude
Anthropic : campagne de cyberespionnage orchestrée par IA
IA Pratique : Le Concept IA Computer Use
IA Pratique : les cinq dangers de l’IA selon le patron d’Anthropic
IA Pratique : Boucles IA et agents autonomes
#Cybersécurité #Anthropic #Claude #AgentsIA #IAAgentique #Cyberattaque #PME #IntelligenceArtificielle #IAPratique